

Encontrarse una denuncia de tráfico en el parabrisas del vehículo es una situación habitual para muchos conductores. Sin embargo, el contenido de ese documento también debe respetar las obligaciones establecidas por la normativa de protección de datos. La información que figure en una denuncia debe limitarse a la que resulte necesaria para cumplir con su finalidad y, además, debe evitar una exposición innecesaria de datos personales frente a terceros.
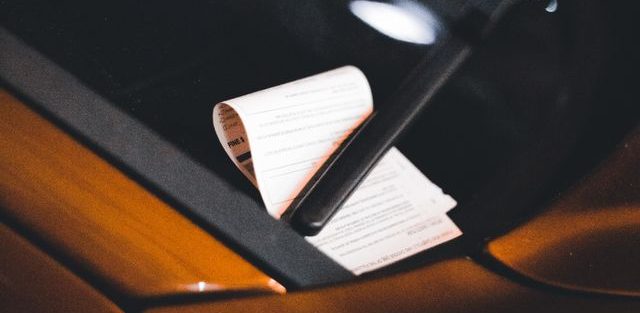
Eso es precisamente lo que ha ocurrido en un caso que afecta al Ayuntamiento de Santander. La Agencia Española de Protección de Datos (AEPD) ha considerado que el Consistorio vulneró el principio de minimización de datos al dejar en el parabrisas de un vehículo una denuncia de tráfico en la que figuraban datos identificativos del conductor, entre ellos su nombre, apellidos y DNI.
Los hechos ocurrieron en noviembre de 2024, cuando un conductor encontró en el parabrisas de su vehículo una notificación de denuncia por haber estacionado en sentido contrario a la marcha. Al parecer, el boletín de denuncia elaborado por la Policía Municipal incluía el nombre, los apellidos y el DNI de la persona denunciada. Al quedar colocado en el exterior del vehículo, el documento podía quedar a la vista de otras personas.
El afectado presentó una reclamación ante la AEPD, al considerar que la actuación podía haber vulnerado la normativa sobre protección de datos. Para respaldar su reclamación aportó, entre otros elementos, el propio documento de la denuncia, fotografías y documentación relativa a sus comunicaciones con el Ayuntamiento.
La AEPD dio traslado de la reclamación al Consistorio para que pudiera pronunciarse sobre los hechos. Al no recibir respuesta inició un procedimiento sancionador por una posible vulneración del artículo 5.1 c) del Reglamento General de Protección de Datos (RGPD). Este precepto recoge el denominado principio de minimización de datos, según el cual los datos personales deben ser adecuados, pertinentes y limitados a lo necesario en relación con los fines para los que son tratados.
Durante el procedimiento, el Ayuntamiento de Santander reconoció que la inclusión de esos datos se produjo como consecuencia de un error cometido por el agente encargado de cumplimentar el boletín de denuncia. El Consistorio calificó la actuación como un hecho puntual y personal.
Sin embargo, la AEPD apreció una vulneración de la normativa de protección de datos. El problema no se encuentra en que la Administración disponga de los datos identificativos del infractor —que pueden resultar necesarios para la gestión del procedimiento sancionador—, sino en la forma en que esos datos fueron incorporados al documento que quedó expuesto en el exterior del vehículo.
La cuestión resulta especialmente relevante desde la perspectiva del principio de minimización: que una Administración tenga legítimamente acceso a determinados datos no significa que todos ellos deban aparecer en cualquier documento relacionado con el procedimiento.
Aunque la AEPD ha determinado que se produjo una infracción de la normativa de protección de datos, el hecho de que el responsable sea una Administración pública tiene consecuencias sobre la sanción.
En este caso, el Ayuntamiento de Santander no queda sujeto a una multa administrativa de carácter económico en los términos previstos para otros responsables privados. El régimen sancionador aplicable a las Administraciones públicas contempla otras consecuencias, entre ellas la declaración de la infracción y, cuando corresponda, las medidas que procedan para corregirla. La diferencia es importante ya que, si se tratase de una entidad privada, en los casos más graves la sanción podría ascender a los 20.000.000 euros o un 4% del volumen de negocio total anual global.
Este caso pone de manifiesto una cuestión esencial en materia de privacidad: las Administraciones públicas también están obligadas a aplicar los principios del RGPD cuando tratan datos personales. El hecho de que un dato sea necesario para identificar al responsable de una infracción administrativa no implica que deba quedar expuesto públicamente, o ser visible para cualquier tercero.
La protección de datos, por tanto, no se limita a evitar grandes filtraciones de información o accesos no autorizados a bases de datos. También alcanza actuaciones aparentemente cotidianas, como la forma en la que una Administración entrega o deja a disposición de un ciudadano una notificación.